W zeszłym miesiącu dostałem maila od Magdy.
Magda robi strony dla lokalnych firm. Nie agencja z deckiem i „synergią”. Po prostu ktoś, kto ogarnia WordPressa, czasem Nexta, i dostaje od klientów pytania typu: „a te cookies, to już mamy załatwione, prawda?”. Tym razem pytanie przyszło od księgowej z małego sklepu. Księgowa przeczytała gdzieś, że jak jest banner, to wszystko gra. Magda nie była pewna. Poprosiła mnie o sprawdzenie jej listy: sklep klienta, strona firmowa, blog, landing od kampanii i jeszcze kilka konkurentów „dla porównania”. Dwanaście adresów na start. Potem dopisała osiem. Wyszło równo dwadzieścia.
Pierwsza myśl: otworzę kartę, DevTools, Network, poczekam na banner, spojrzę co leci przed Accept. Potem następna. Potem następna.
Po piątej stronie miałem dość.
Nie dlatego, że to trudne. Dlatego, że to nudne w sposób, który zabija uwagę. Jedna strona ma Cookiebot. Druga OneTrust. Trzecia jakiś customowy div z „Zarządzaj zgodami”. Czwarta w ogóle ładuje GTM zanim banner zdąży się narysować. Po godzinie przestajesz widzieć różnicę między „koniecznym” a „marketingiem”, bo wszystko wygląda jak kolejny string w Application → Cookies.
Magda nie chciała raportu prawniczego. Chciała konkret: na których stronach coś odpala się zanim użytkownik kliknie. Żeby mogła wrócić do klienta i powiedzieć „tu jest OK, tu trzeba poprawić tagi”, a nie „zgodnie z art. 6 RODO…”.
Co wyszło z listy
Wrzuciłem mix stron, które Magda podała, plus kilka publicznych europejskich adresów, żebym miał punkt odniesienia. News, e-commerce, ogłoszenia. Nic egzotycznego.
Wzór powtarzał się częściej, niż bym chciał.
Banner już wisi. Nikt nic nie kliknął. A w cookies siedzi coś, czego tam jeszcze nie powinno być. Czasem analytics. Czasem coś z reklam. Czasem CMP jest ładnie osadzony, a i tak widać, że kontener odpalił się za wcześnie. Wygląda czysto. Timing mówi coś innego.
Najgorsze przypadki nie wyglądały na złą wolę. Wyglądały na klasyczny setup: wklejony GTM, doklejony CMP, „przecież banner jest”. Nikt nie usiadł z zegarkiem i nie sprawdził kolejności.
Jedna ze stron Magdy była w porządku. Banner, potem dopiero reszta. Napisałem jej to w dwóch zdaniach. Odpisała: „OK, to przynajmniej jedną mogę pokazać jako wzór”. Resztę odesłałem jako listę: URL, co wpadło przed zgodą, co wyglądało na necessary. Bez wielkich wniosków. Bez straszenia karami. Po prostu: tu coś leci za wcześnie.
Po co w ogóle to mierzyć
Bo przeglądarka nie kłamie.
Request do analytics ma timestamp. Klik w Accept też. Jeśli pierwszy jest wcześniejszy od drugiego, dyskusja o „ale przecież mamy consent mode” robi się mniej wygodna. Da się to robić ręcznie. Ja tak zaczynałem. Po dwudziestej karcie wiesz już tylko, że nie chcesz tego robić drugi raz w tym samym tygodniu.
Zbudowałem sobie na to małe narzędzie, ConsentScope, głównie po to, żeby nie otwierać dwudziestu kart naraz i nie gubić wyników w notatniku. Bulk scan pozwala wrzucić listę URL-i, odpalić audyt i dostać raport z naruszeniami — zamiast ręcznie przeklikiwać każdą stronę w DevTools.
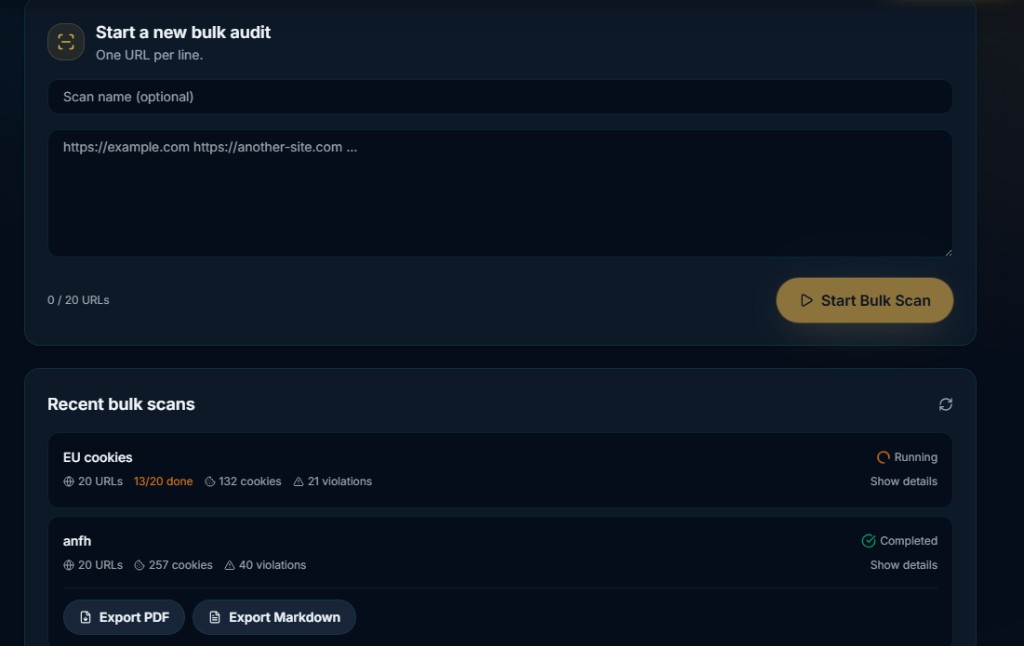
Magdzie wysłałem zwykły raport. Jej wystarczyło.
Kilka dni później napisała, że księgowa zapytała, czy „to już jest zgodne z RODO”. Magda odparła, że nie jest prawnikiem, ale wie, które tagi trzeba poprawić. To była najlepsza odpowiedź z całego wątku.
Jeśli audytujesz własne strony albo strony klientów, warto raz sprawdzić timing, zanim założysz, że banner załatwia temat. Czasem załatwia. Czasem tylko ładnie wygląda.
Porozmawiajmy o Twojej stronie.
Napisz, czym zajmuje się Twoja firma i czego potrzebujesz. Ustalimy zakres prac i wycenę.
Napisz o swojej stronie